连连控企业版控制端(远程桌面控制工具) v4.0.44.2 免费安装PC版
2026-10-07
精品软件
安全检测通过
连连控企业版控制端是成员连接企业被控设备的客户端。成员必须先加入企业,并获得管理员分配的角色和设备权限,才能使用企业控制端查看和连接设备。连连控企业版是一套面向企业的远程控制与设备管理方案。企业可以统一管理成员、部门、角色、权限、控制端和被控设备,并按需分配设备访问权限。通过连连控企业版,管理员可以先在企业版管理控制台 完成组织和权限配置,再由成员使用企业控制端连接已授权的企业被控设备。
企业远程运维,例如服务器、工控机、门店终端的日常维护;
企业远程办公,例如员工电脑协助、跨地点协作;
多设备集中管理,例如批量部署、分组管理、屏幕墙巡检;
无人值守设备管理,例如长期在线终端、机房设备、测试设备。
连连控企业版由企业版管理控制台、企业控制端和企业被控端组成。
企业版管理控制台是管理员进行统一配置和管理的后台。管理员可以在这里管理组织架构、企业成员、角色权限、被控设备、设备分组、控制端、会话和日志等。
企业控制端是企业成员用于连接和管理被控设备的客户端。成员需要先加入企业,并获得管理员分配的角色和设备权限,才能在企业控制端查看并连接对应设备。
企业被控端是安装在被控设备上的客户端。设备安装并接入企业后,管理员可以在企业版管理控制台中查看和管理该设备,并将其授权给指定成员或分组使用。
管理后台负责配置“谁能用、能用哪些设备”。企业控制端负责让成员在获得授权后实际发起远程控制、文件传输、执行命令或屏幕墙连接。
典型使用链路如下:
管理员创建企业;
管理员创建角色并配置权限;
管理员部署企业被控端,将设备接入企业;
管理员邀请成员加入企业;
管理员将设备授权给成员;
成员通过短信或邮件邀请链接加入企业;
成员登录企业控制端,查看并连接已授权设备。
企业版以企业为管理单位,个人版以个人账号为使用单位;
企业版中的设备由管理员统一部署和分配,成员只能看到授权给自己的设备;
企业版中的成员权限由角色决定,管理员可按岗位配置不同操作范围;
企业版可统一查看控制端授权和进行中的会话,便于审计和风险处理。
成员使用企业控制端前,需要满足以下条件:
成员已加入企业;
管理员已为成员分配角色;
管理员已将被控设备授权给该成员;
成员已在设备上安装并登录企业控制端。
如果缺少任一条件,成员可能无法登录企业、无法看到设备或无法发起连接。
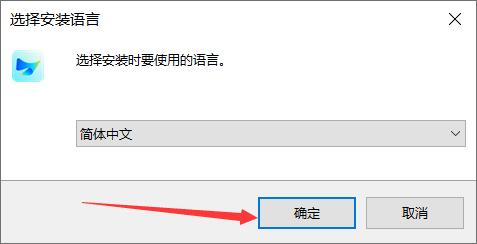
1、在本站点下载软件安装压缩包,解压并运行.exe安装程序
2、按照提示完成安装,本软件安装过程相当简单,此处只做图示,不做文字介绍了
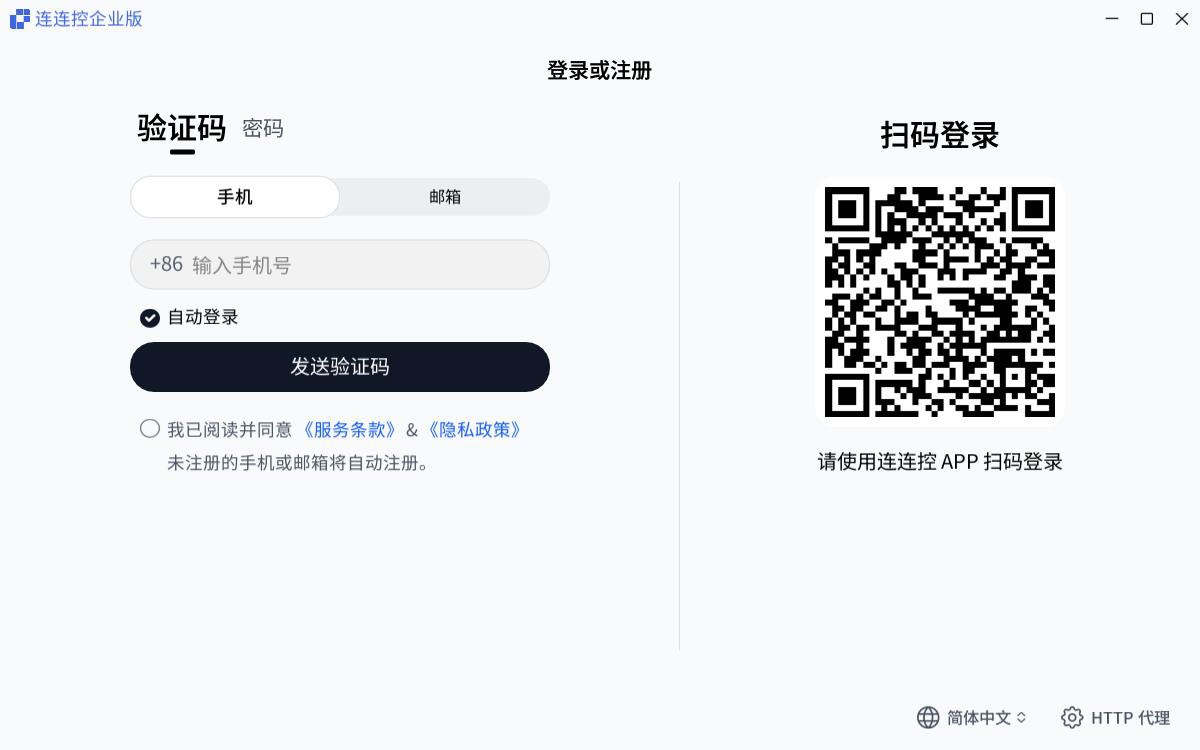
不再使用某台控制端设备时,可以撤销该设备的控制端授权。撤销后,该设备将无法继续作为企业控制端访问企业被控设备。
由管理员撤销授权
在企业版管理控制台左侧导航栏中选择控制端;
在控制端列表中找到不再使用的设备;
点击操作列中的撤销授权;
或者,在列表中多选不再使用的设备,点击下方批量操作中的批量撤销授权。
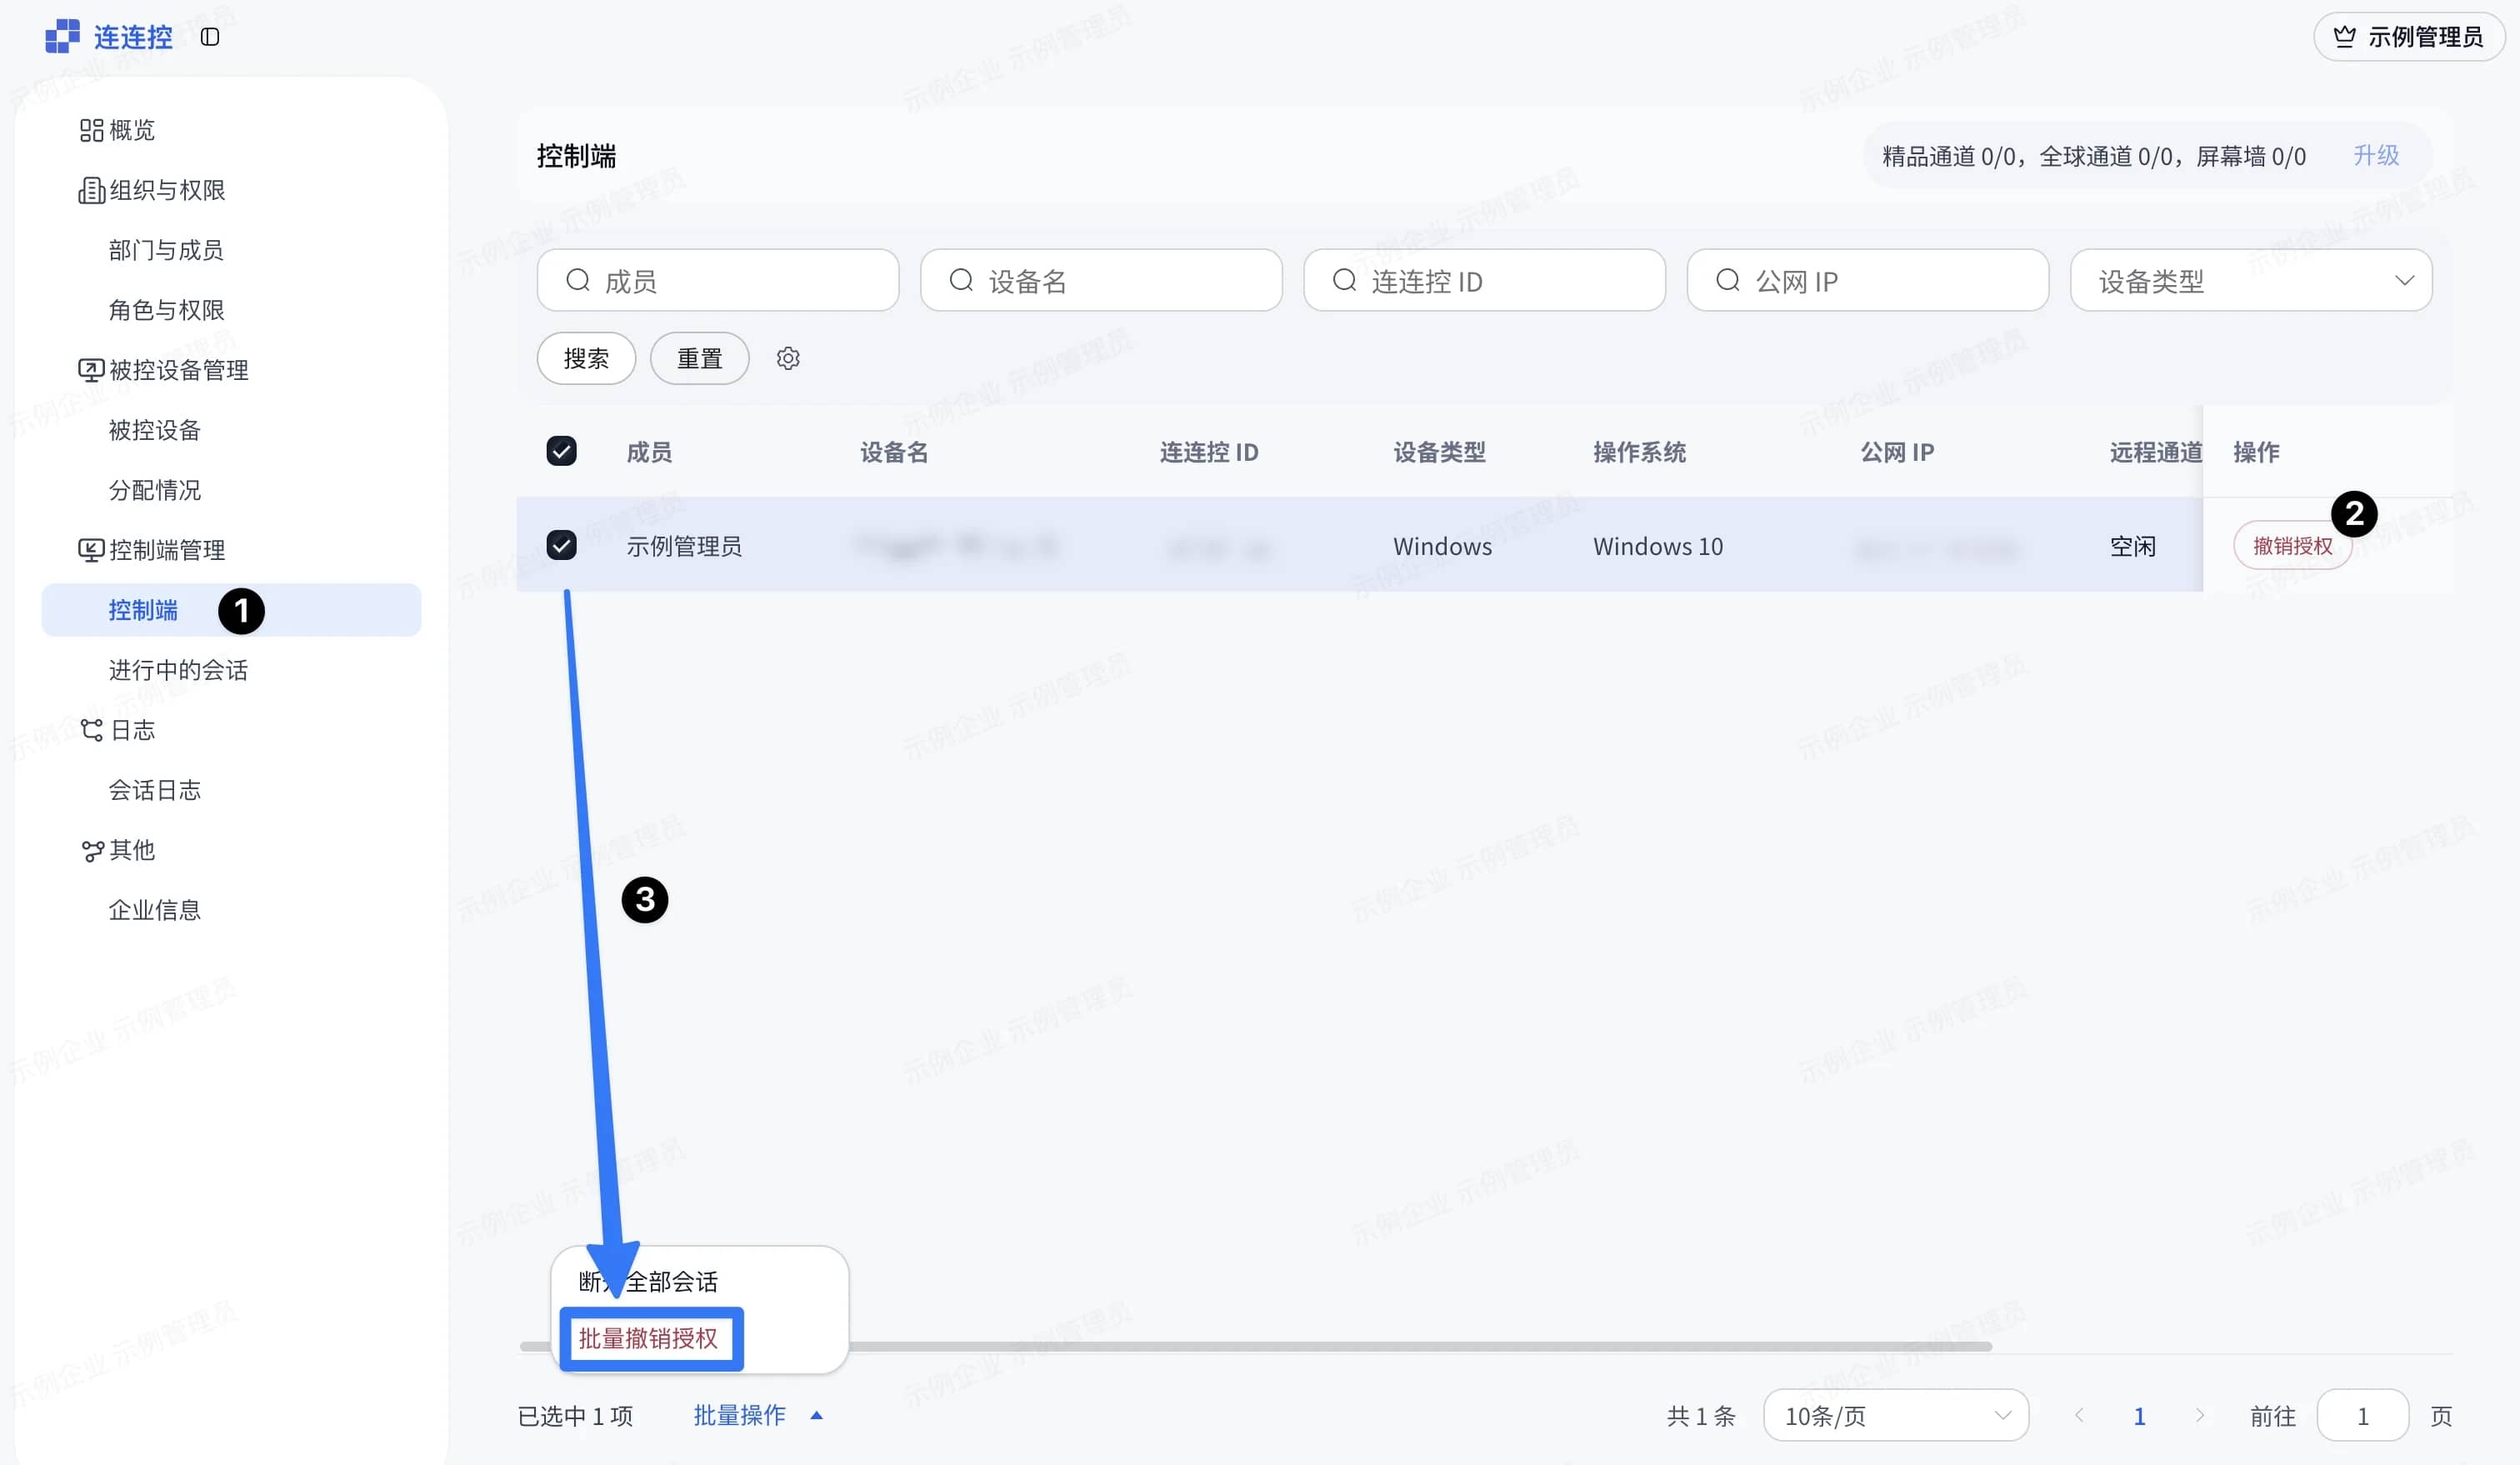
完成后,被撤销的控制端无法继续访问企业被控设备。
由成员撤销授权
在企业控制端中进入成员安全中心;
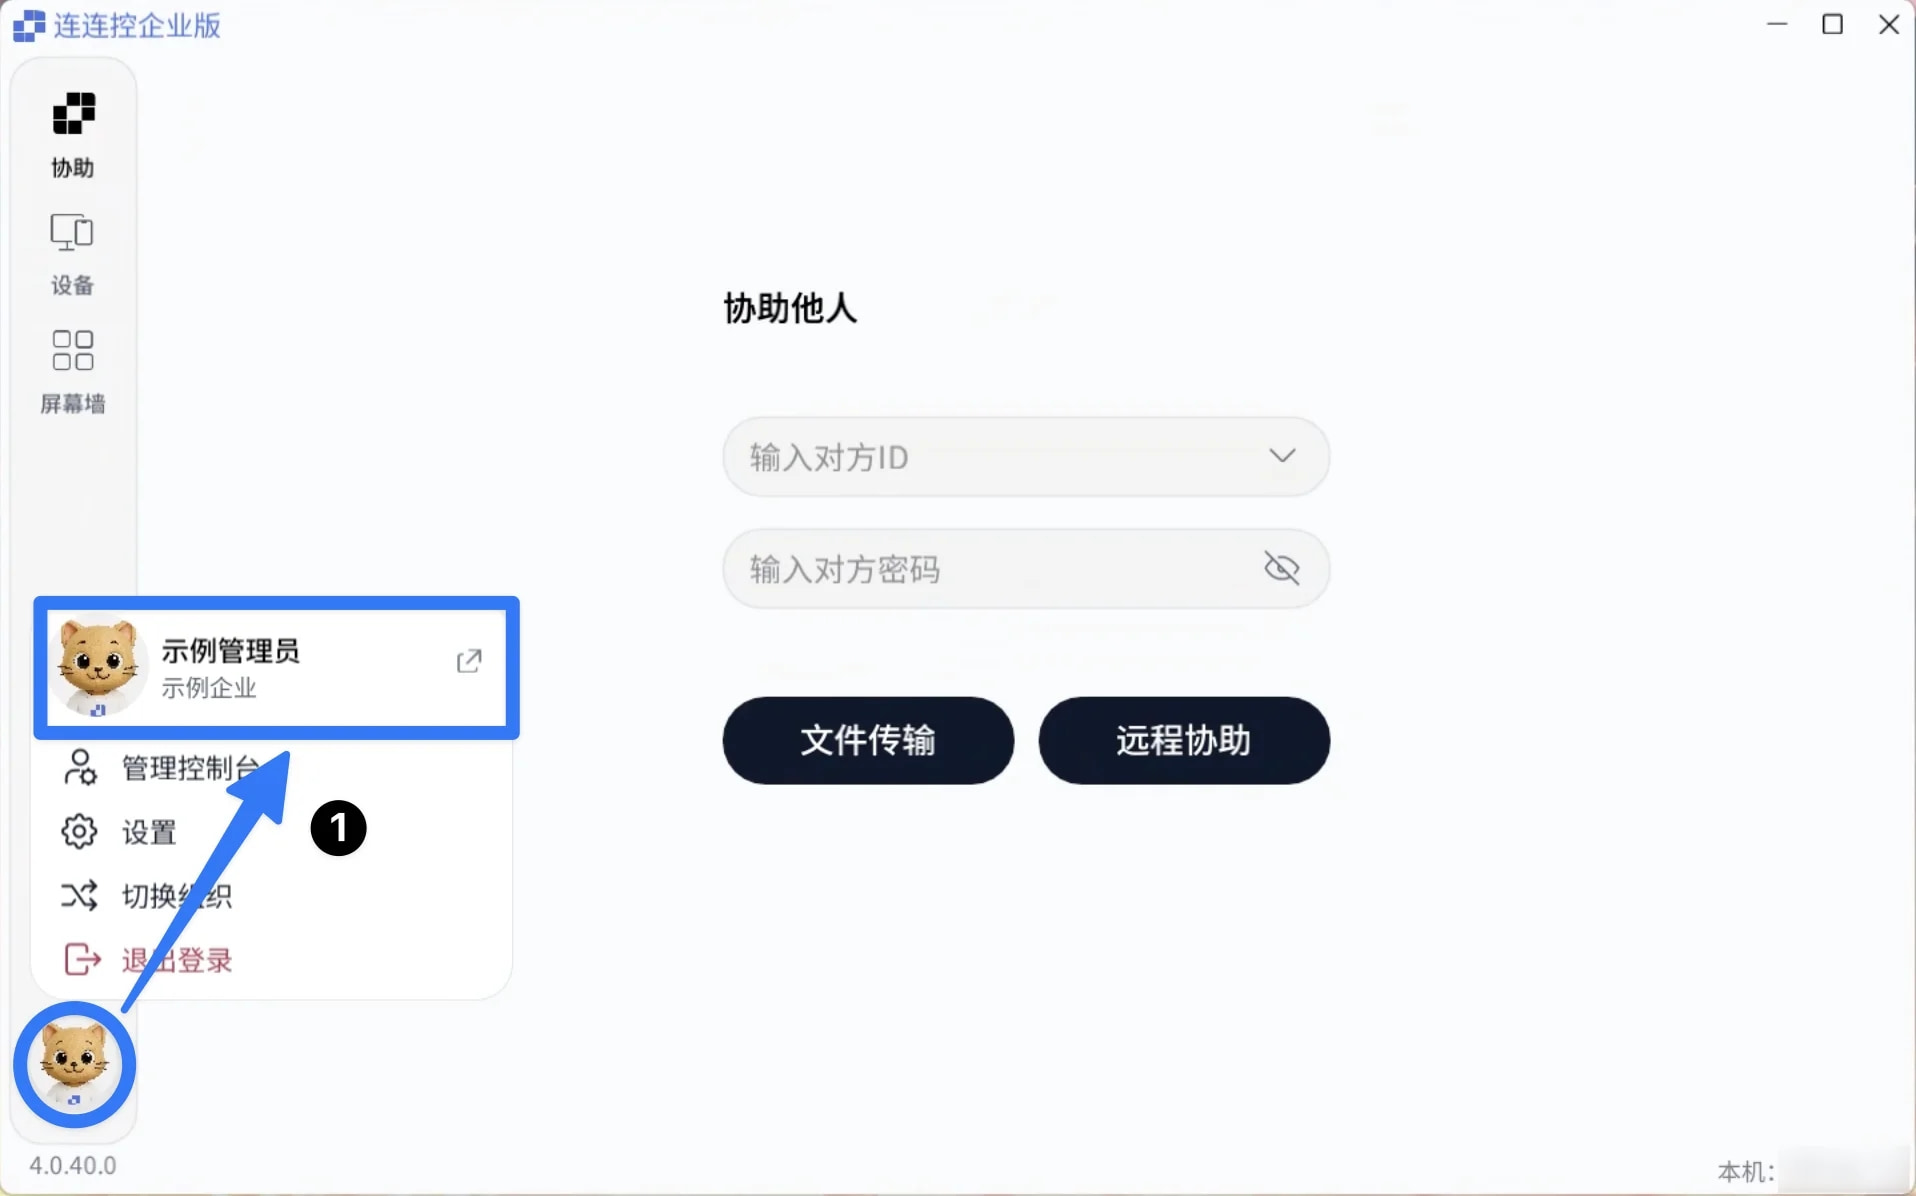
在已授权的控制端列表中点击不再使用的设备;
点击撤销授权。
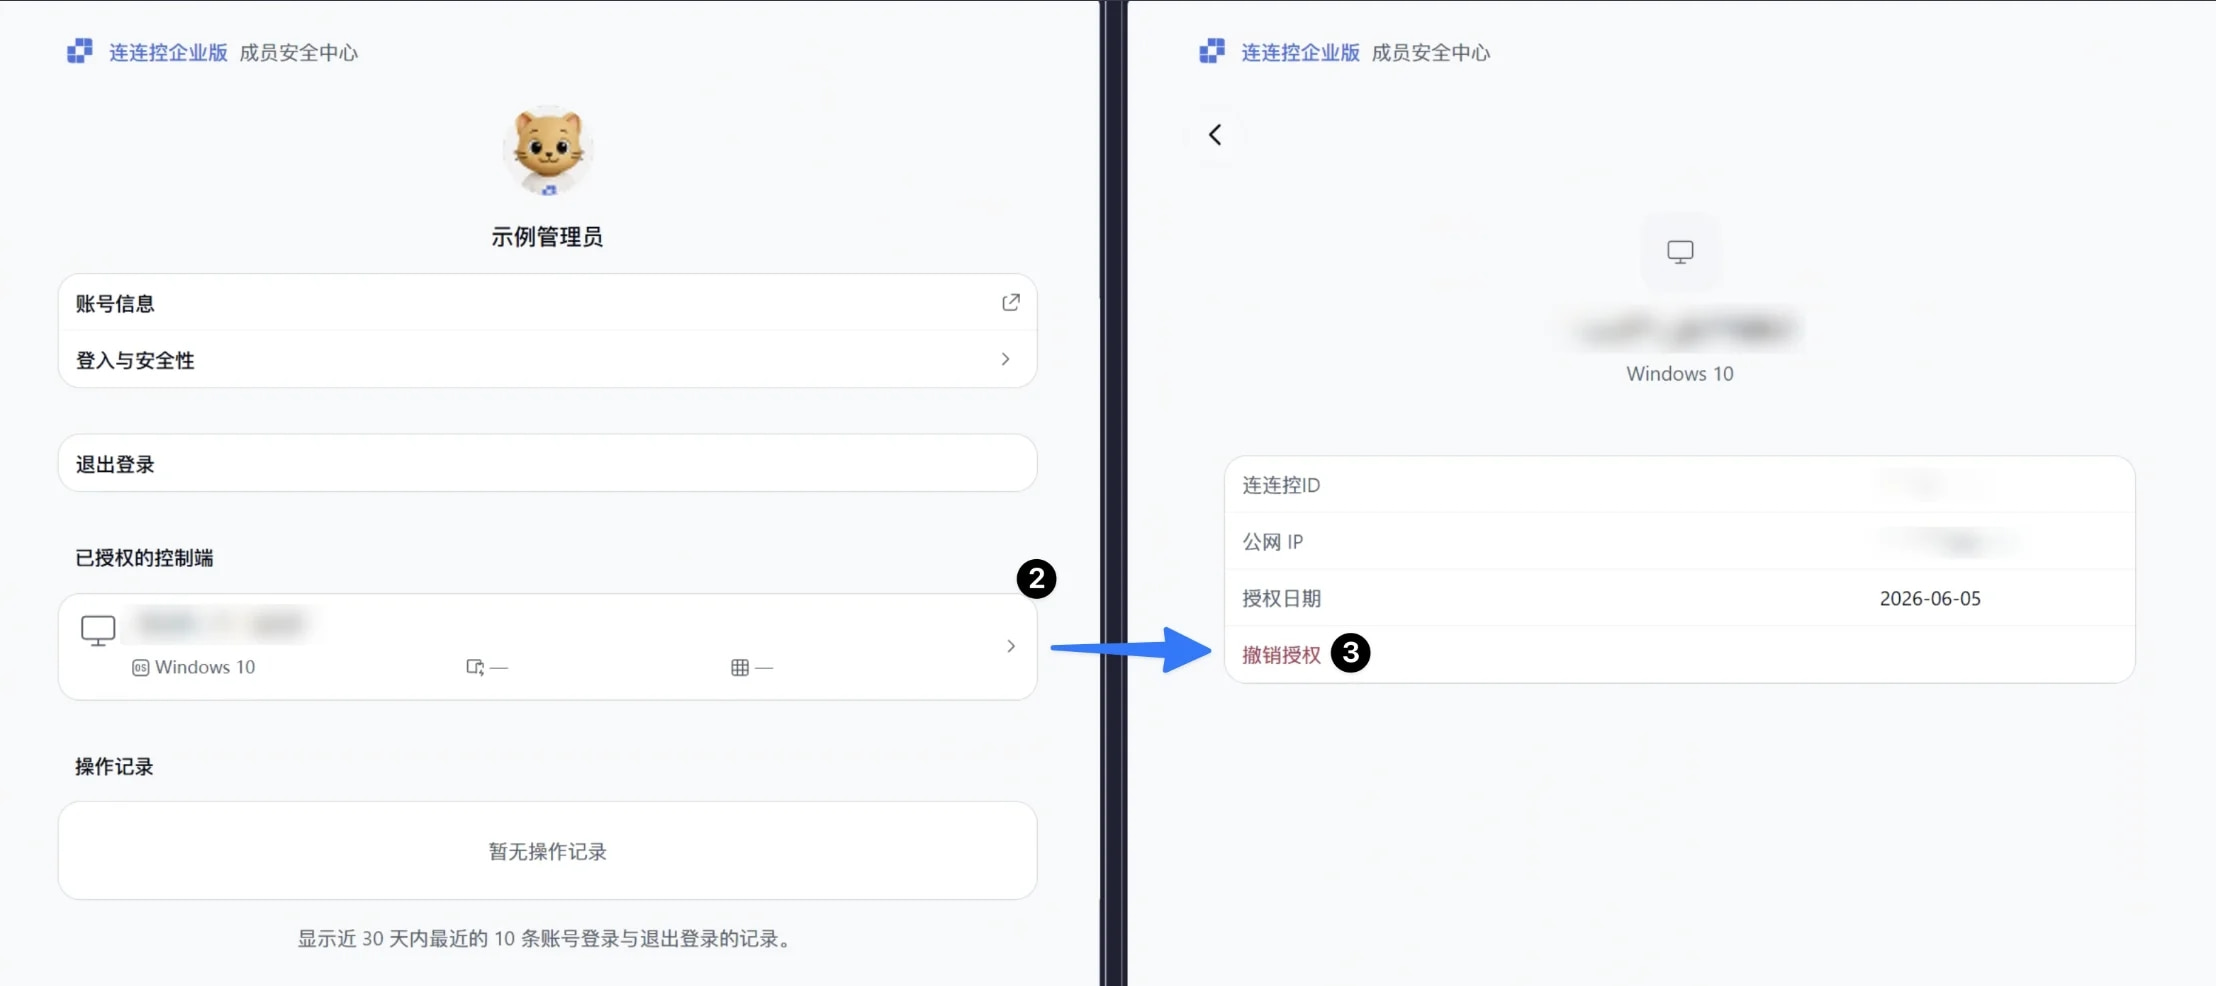
完成后,该设备的企业控制端授权会被撤销。
撤销控制端授权不会删除成员账号,也不会将成员移出企业;
成员更换设备后,需要在新设备上重新登录企业控制端;
如果发现未知控制端,应先撤销授权,再检查该成员账号和企业会话记录。